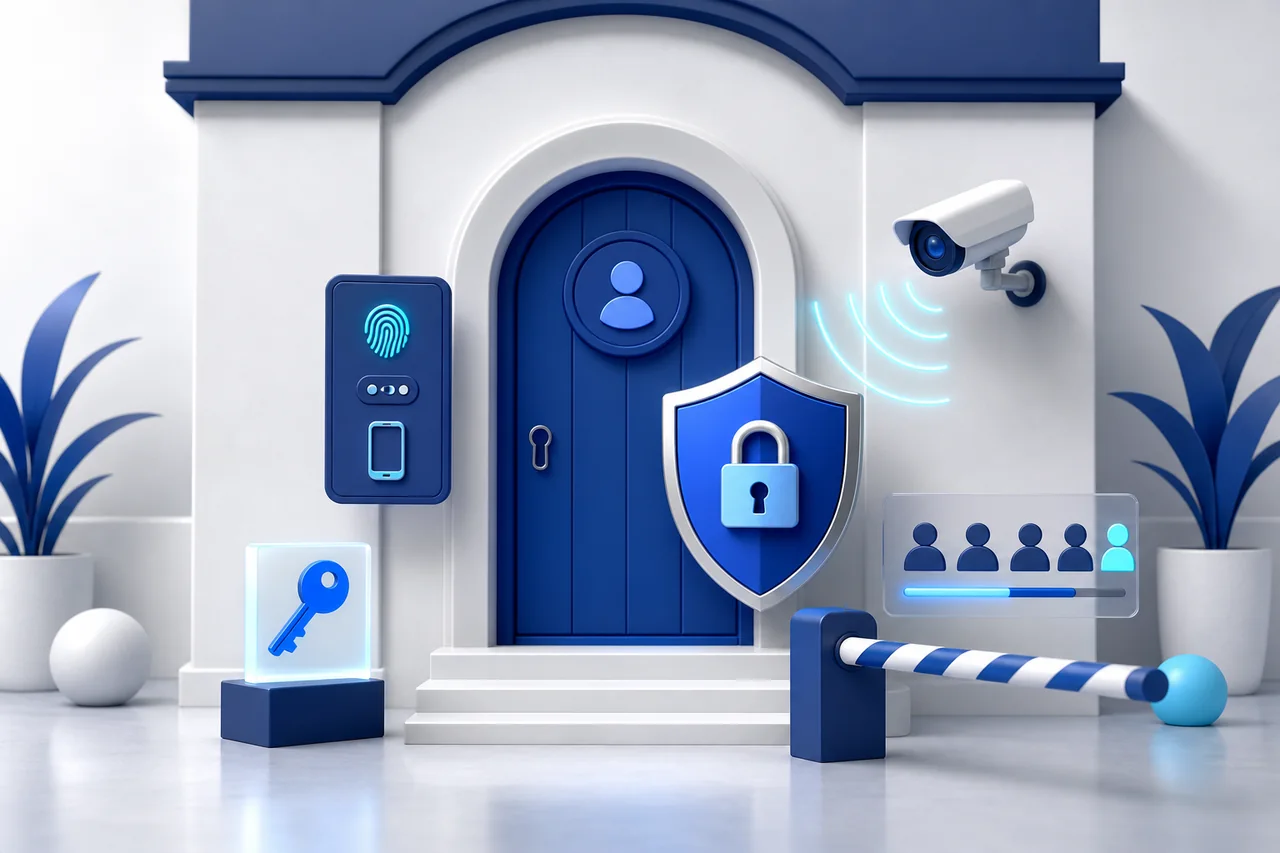
بخش زیادی از رخدادهای امنیتی با یک حساب کاملاً ناشناس آغاز نمیشود؛ حساب واقعی با دسترسی بیشازحد، رمز لورفته یا همکاری که مدتهاست پروژه را ترک کرده میتواند همان اثر را داشته باشد. مدیریت نقش یعنی هر فرد فقط ابزار لازم برای کار فعلی خود را داشته باشد و این دسترسی در زمان مناسب بازبینی و لغو شود.
نقش با عنوان شغلی یکسان نیست
مدیر محتوا لزوماً نباید افزونه نصب کند و پشتیبان فروش برای پاسخ به سفارش نیازی به ویرایش قالب ندارد. کار را به Capabilityهای واقعی مانند انتشار نوشته، مشاهده سفارش یا مدیریت تنظیم مشخص ترجمه کنید. سپس نزدیکترین نقش را انتخاب یا نقش محدود اختصاصی بسازید.
حساب Administrator را روزمره استفاده نکنید
برای کارهای محتوایی یک حساب محدود جدا داشته باشید و مدیریت کامل را فقط هنگام نیاز به کار ببرید. حساب عمومی با نام مشترک مانند admin-team امکان انتساب اقدام و لغو دسترسی یک فرد را از بین میبرد. هر شخص حساب مستقل، رمز مستقل و احراز هویت چندمرحلهای داشته باشد.
چرخه عمر دسترسی
- درخواست دسترسی با دلیل، دامنه کار و تاریخ پایان ثبت شود.
- مدیر مسئول آن را تأیید کند.
- نقش کمینه و در صورت امکان زماندار اعمال شود.
- ورود نخست و فعالسازی عامل دوم کنترل شود.
- در پایان همکاری، نشستها، رمز برنامه و کلید API لغو شوند.
بازبینی دورهای حسابها
هر ماه یا فصل، حسابهای مدیر، کاربر بدون ورود طولانی، ایمیل ناشناخته و تغییر نقش را مرور کنید. فقط فهرست کاربران کافی نیست؛ Access Token افزونهها، Application Password و حساب پنل هاست را هم در نظر بگیرید. مالک هر حساب باید قابل شناسایی باشد.
افزونهها چگونه دسترسی را خراب میکنند؟
بعضی افزونهها صفحه مدیریتی را فقط با بررسی ورود نمایش میدهند و Capability دقیق را کنترل نمیکنند. عملیات ذخیره باید در سمت سرور مجوز و Nonce را بررسی کند. اگر افزونه نقش تازه میسازد، رفتار آن هنگام غیرفعالسازی و حذف را بدانید تا دسترسی یتیم باقی نماند.
ثبت رویداد با حفظ حریم خصوصی
ورود، تغییر نقش، نصب افزونه و تغییر تنظیم حساس را ثبت کنید. لاگ باید زمان، حساب و نوع عمل را نشان دهد، اما رمز یا داده محرمانه را ذخیره نکند. دوره نگهداری و دسترسی به گزارش را محدود کنید.
دادن Administrator سریعترین راه شروع همکاری است، اما معمولاً پرهزینهترین راه پایان یک اشتباه خواهد بود.